Përmbledhje:
32 GB materiale të Kuvendit dolën sepse një API e lidhur me faqen e Parlamentit dyshohet se kthente dokumente dhe të dhëna pa login, pa token dhe pa kontroll bazë aksesi.
Arkiva e publikuar në ODINT përfshin 30.455 PDF, 376 dokumente Excel, 729 dokumente Word dhe 236 regjistrime për deputetë, me të dhëna si email zyrtar, datëlindje, vendlindje, parti, qark dhe foto.
Rasti nuk duket si hakim klasik; dokumentet parlamentare nuk u vodhën me sulm të sofistikuar, por si përgjigje e sistemit i cili nuk kryente autentikim të përdoruesit.
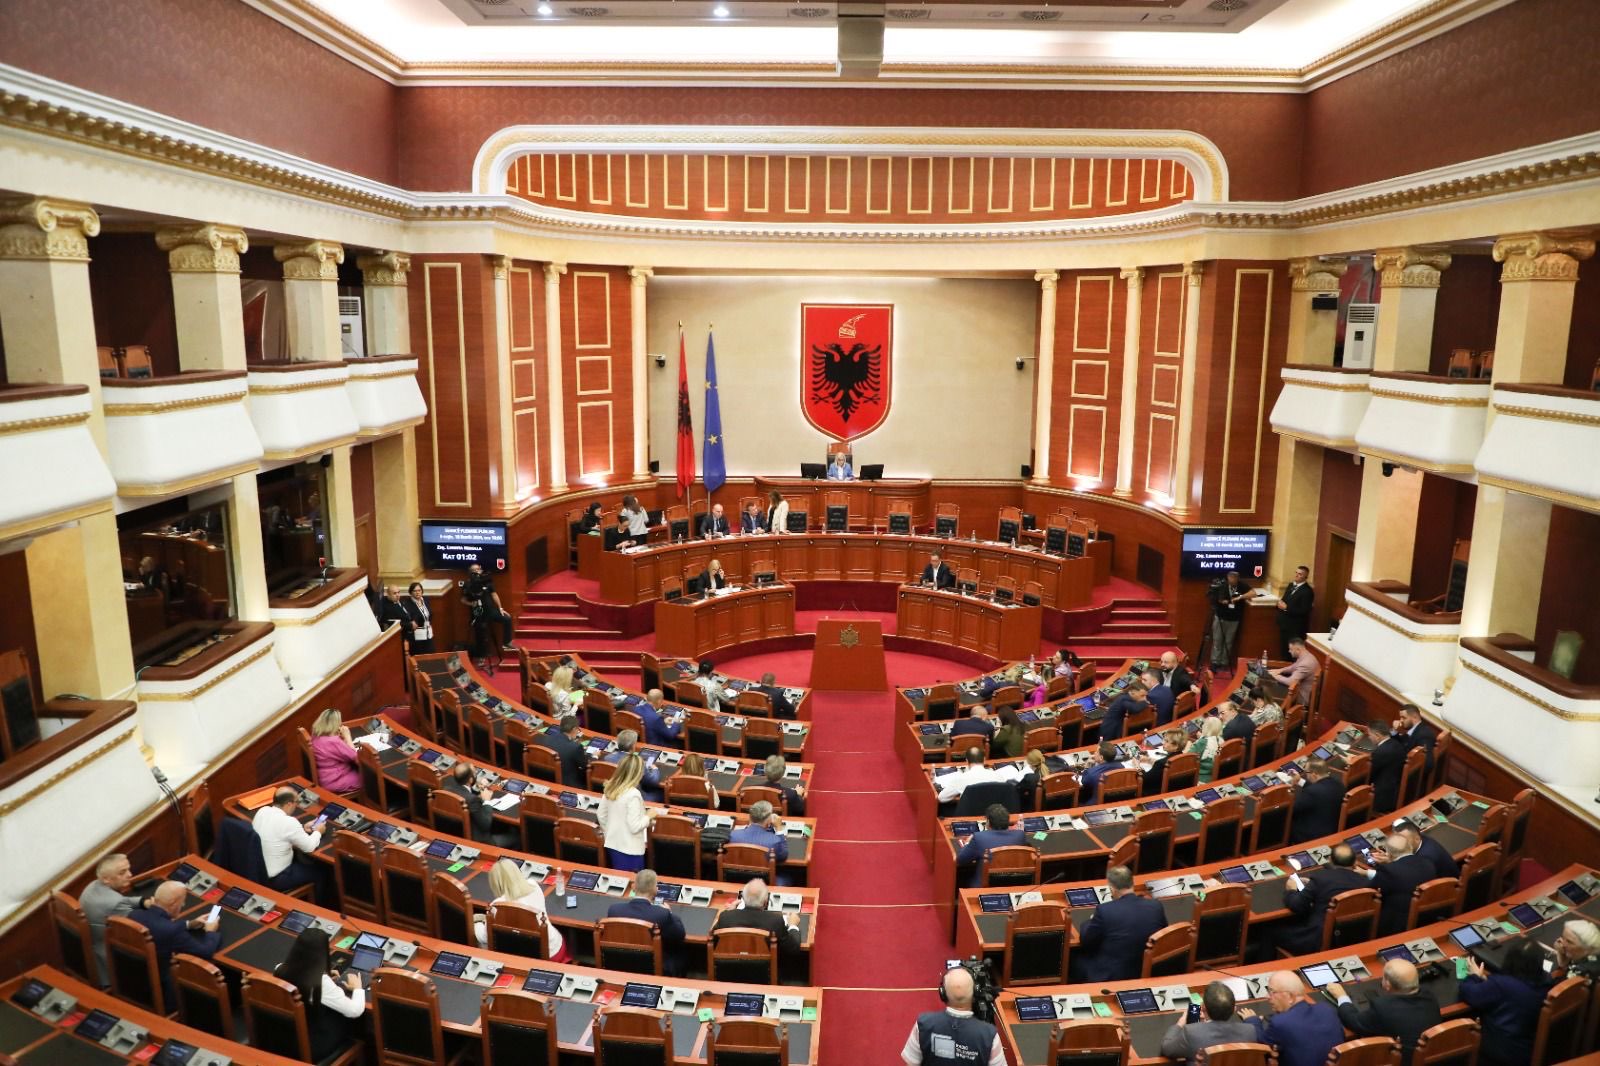
32 GB materiale të Kuvendit të Republikës së Shqipërisë përfunduan në një arkivë online pasi, sipas investigimit teknik të publikuar nga Patrick Quirk / Ringmast4r, një API e lidhur me faqen zyrtare të Parlamentit ishte e aksesueshme pa autentifikim. Me fjalë të thjeshta, sistemi që furnizonte faqen e Kuvendit me të dhëna dhe dokumente dyshohet se kthente informacion edhe pa login, pa token dhe pa kontroll bazë aksesi.
Sipas Ringmast4r, pika e nisjes ishte faqja parlament.al, e cila funksiononte si një aplikacion web. Gjatë analizimit të kodit JavaScript të faqes, autori thotë se gjeti të hardkoduar një adresë API në Azure: kuvendiapi.azurewebsites.net/api. Prej aty, sipas tij, disa pjesë të sistemit përgjigjeshin ndaj kërkesave të zakonshme nga jashtë. Nga shtatë endpoint-e të testuara, gjashtë kthenin të dhëna pa autentifikim, ndërsa vetëm endpoint-i i abonimeve kërkonte autorizim.
Kjo është arsyeja pse rasti nuk duhet kuptuar si “hakim” klasik, ku dikush thyen fjalëkalime ose futet me kredenciale të vjedhura. Pretendimi është më i thjeshtë, të dhënat ishin të arritshme përmes kërkesave normale në një API publike. Nëse kjo qëndron, problemi nuk ishte një sulm shumë i sofistikuar, por një konfigurim i dobët i aksesit.
Sipas investigimit, nga endpoint-i /anetaret dolën 236 regjistrime për deputetë, me të dhëna si emri, atësia, datëlindja, vendlindja, email-i zyrtar, partia, qarku, fotoja dhe lidhjet në rrjete sociale. Një pjesë e këtyre informacioneve mund të jetë publike në kontekst parlamentar, por problemi që ngre autori është forma, të dhënat nuk ishin thjesht të shpërndara në faqe informuese, por të strukturuara në JSON dhe të lehta për t’u marrë automatikisht.
Pjesa më e madhe e materialeve lidhet me dokumentet. Ringmast4r shkruan se endpoint-i /dokumentet kthente një katalog me dhjetëra mijëra URL dokumentesh të ruajtura në Azure Blob Storage. Në prill 2026, sipas autorit, katalogu kishte arritur në 57.287 rreshta, ndërsa shkarkimi rikuperoi 52.942 skedarë, rreth 32.09 GB, ose 94.7% të listës. Pjesa tjetër nuk ishte e bllokuar, por sipas tij ishte fshirë tashmë nga storage.
Çfarë përmbanin këto 32 GB? Sipas Ringmast4r dhe ODINT, arkiva publike përfshin 30.455 PDF, 376 dokumente Excel, 729 dokumente Word, si edhe dump-e JSON nga API-ja, përfshirë anëtarët, dokumentet, aktet, lajmet, mbledhjet dhe strukturat. PDF-të përfshijnë ligje, rezoluta, interpelanca, raporte vjetore dhe materiale komisionesh. Dokumentet Excel përfshijnë tabela me paga dhe përfitime deputetësh, log-e të kërkesave për informacion, regjistra lobistësh dhe anekse buxhetore.
ODINT e paraqet këtë material si një arkivë të dokumenteve parlamentare shqiptare, të ndarë në viewer për PDF, faqe për të dhënat e deputetëve dhe seksione për dokumentet Excel e Word. Sipas faqes, materialet janë kopje të dokumenteve të marra nga sistemi parlamentar dhe tashmë shërbehen nga serverët e ODINT, jo më nga Azure i Kuvendit.
Një pikë tjetër e rëndësishme është se API-ja, sipas Ringmast4r, më vonë u mbyll. Në qershor 2026, autori thotë se e ritestoi sistemin dhe endpoint-et që më parë kthenin të dhëna nisën të kthenin faqen kryesore të Parlamentit, jo më JSON. Ai e përshkruan këtë si “silent fix”, pra një rregullim të heshtur, pa njoftim publik, pa deklarim incidenti dhe pa sqarim se kush mund të ishte prekur nga ekspozimi.
Duhet bërë edhe një dallim i qartë, ky rast nuk është i njëjtë me rrjedhjet e mëparshme masive të të dhënave të qytetarëve, si databaza e votuesve, pagat kombëtare apo të dhënat e policisë. Ringmast4r dhe ODINT thonë se ato databaza historike nuk janë pjesë e shkarkimit publik nga API-ja e Kuvendit.
Ky rast e vendos Shqipërinë përballë një pyetjeje shumë konkrete, a mjafton që dokumentet të jenë publike për të justifikuar mënyrën si dalin? Transparenca parlamentare është e domosdoshme. Qytetarët duhet të kenë akses te ligjet, raportet, aktet dhe vendimmarrja. Por transparenca nuk është e njëjta gjë me një API të hapur, ku dokumentet dhe të dhënat mund të merren masivisht, automatikisht dhe pa kontroll.